“Terror en el hipermercado, horror en el ultramarinos…”, cantaba, allá por 1980, el grupo Alaska y los Pegamoides. Una broma punk, con un punto macabro, en pleno florecimiento de la ‘movida’. Cuatro décadas y media después, esta parodia de arranque de la canción se ha hecho realidad en media Europa, y la cosa ya no tiene gracia.
Ni monstruos en los pasillos, ni zombis en la charcutería, el miedo ahora viene por el cable de red y se ha colado en los congeladores, provocando grandes daños a los ‘agraciados’.
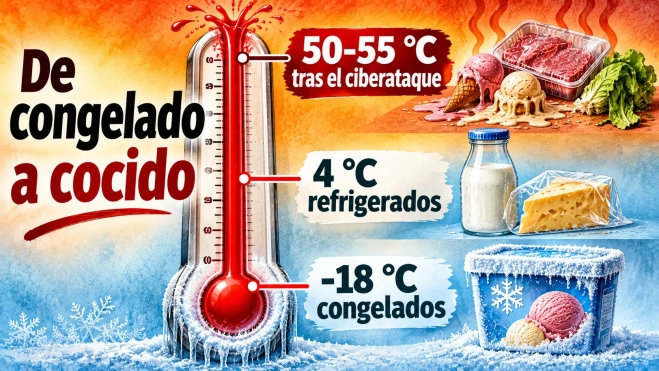
La noche del 11 al 12 de octubre, unos 700 supermercados franceses descubrieron que alguien, en remoto, había decidido subir la temperatura de sus neveras y cámaras frigoríficas. No un par de grados. Hasta 50 ºC. Por la mañana, carne, lácteos, pescado y helados estaban para tirar, y en algunas tiendas el sobreesfuerzo de la maquinaria llegó a provocar pequeños incendios. Las pérdidas se cuentan por decenas de millones de euros.
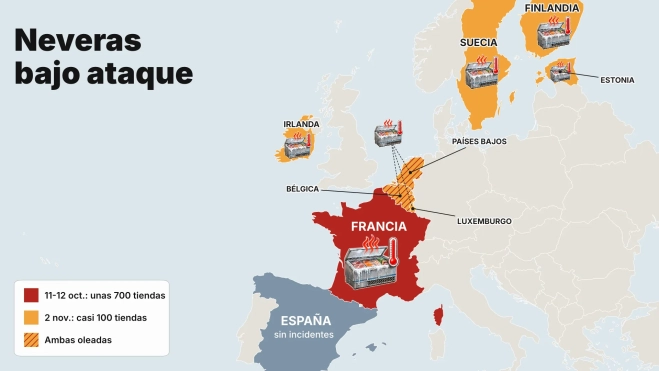
Tres semanas después, en la madrugada del lunes 2 de noviembre, el golpe se repitió. Esta vez cayeron casi un centenar de establecimientos repartidos entre Suecia, Bélgica, Finlandia, Irlanda, Luxemburgo, Países Bajos y Estonia: tiendas de la sueca ICA, más de 40 Delhaize belgas, 15 Carrefour y 5 Spar. Las neveras llegaron a marcar entre 50 y 55 grados.
El responsable de varios Delhaize de Bruselas contó a la radiotelevisión belga RTBF que las alarmas empezaron a saltarle en el móvil hacia las tres de la madrugada. Cuando llegó, los compresores estaban parados y los frigoríficos echaban aire caliente. Algunos comercios tiraron de camiones frigoríficos para salvar lo que pudieron. Otros, directamente, del contenedor. “Está entrando aire caliente en los congeladores. Se ha estropeado todo”, resumía al diario Aftonbladet el gerente de una tienda ICA en Sjöbo, en el sur de Suecia.
Una puerta trasera en el termostato
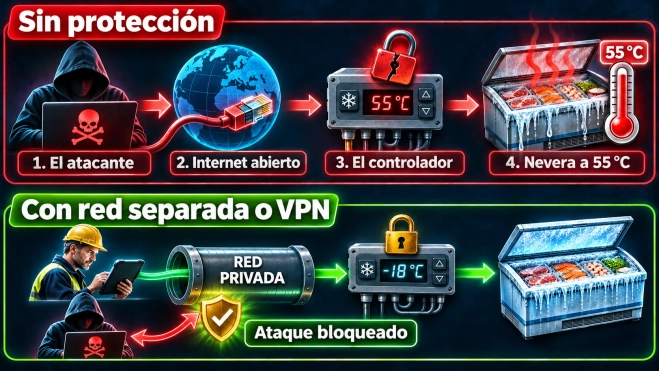
Lo más inquietante es que el ataque no tuvo nada de sofisticado. Las neveras y cámaras de un supermercado moderno las gobierna un controlador electrónico, la cajita que vigila la temperatura, programa los desescarches y avisa si algo falla. Para que los técnicos de mantenimiento puedan revisarlas sin desplazarse, muchos de esos controladores están conectados a internet. Ahí estaba el agujero.
Los atacantes aprovecharon vulnerabilidades ya conocidas en el software de esos sistemas. Entre los fabricantes afectados figuran la danesa Danfoss y Copeland, dueña de la marca Dixell. Danfoss había pedido a sus clientes, supermercados y restaurantes principalmente, que actualizaran equipos y programas y que desconectaran los controladores de las direcciones IP públicas.
No todos lo hicieron a tiempo. Según Stephan Moelans, consejero delegado de la empresa belga de refrigeración Sabcobel, quien no blindó la conexión dejó abierta una puerta trasera para entrar en el controlador y cambiar la configuración. Las tiendas que se habían desenchufado de la red pública o usaban redes privadas virtuales (VPN) salieron indemnes.
Los expertos en ciberseguridad industrial, lo que en el sector llaman tecnología operativa (OT), llevan años avisando. Robert Lee, consejero delegado de la firma Dragos, sostiene que los grandes modelos de lenguaje (sistemas avanzados de IA) han puesto al alcance de cualquiera conocimientos que antes eran cosa de especialistas, y que cada máquina conectada para gestionarla a distancia amplía el blanco. El investigador Tom Hegel lo describe como un ataque barato de ejecutar y con un impacto económico enorme.
¿Y quién está detrás? Nadie lo ha reivindicado. Francia atribuyó el 9 de noviembre el ataque de octubre a la Guardia Revolucionaria iraní y anunció sanciones a escala europea; otros analistas habían apuntado antes a un grupo vinculado a Rusia. Pero en realidad, ninguna posibilidad está hoy día cerrada.
España, de momento, a salvo
En España no se ha registrado ningún caso. Y no es casualidad, según fuentes del sector de la distribución alimentaria consultadas por La Portada. La clave está en cómo se gestiona aquí el frío: es poco habitual que los supermercados externalicen el control remoto de sus instalaciones frigoríficas en sistemas centralizados. Esa atomización limita el alcance de un ataque y hace muy difícil que una sola incidencia tumbe a la vez decenas de tiendas.
La segunda barrera es la segmentación, separar las redes propias del supermercado de las que usan los servicios externos de control remoto. Si alguien se cuela por la puerta del técnico de mantenimiento, no llega al resto de la casa. Las mismas fuentes insisten en un matiz: esto no es falta de digitalización, es una consigna de seguridad.
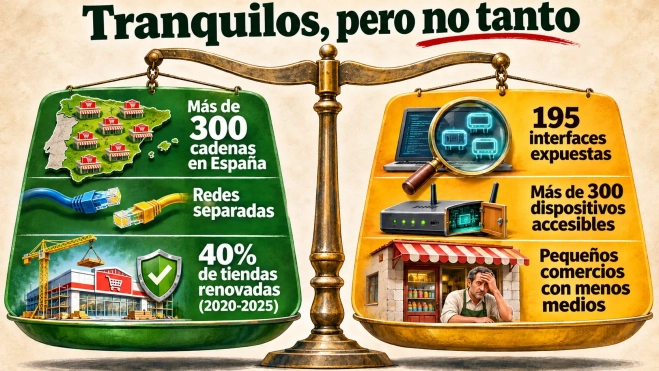
Ayuda también cómo es el mercado. Con más de 300 cadenas de supermercados de todos los tamaños, el control del frío está repartido entre muchas manos, cada una con sus equipos y sus proveedores. Y la red se ha renovado mucho en poco tiempo. Según el Informe de Distribución Alimentaria de Proximidad 2025 de Asedas, el sector invierte unos 3.000 millones de euros al año en aperturas y reformas, y entre 2020 y 2025 se inauguraron o reformaron por completo más de 10.500 supermercados, el 40% de la red, muchos con instalaciones frigoríficas y sistemas de control nuevos.
La distribución pide también poner las cifras europeas en su sitio: en torno a 1.000 tiendas afectadas frente a más de 200.000 establecimientos de alimentación en el continente. El abastecimiento, subrayan, no ha estado en riesgo en ningún momento.
Pero ¿puede pasar aquí?
Claro que puede. Que no haya ocurrido no quiere decir que el riesgo sea cero. La empresa española de ciberseguridad S2 Grupo ha identificado hasta 195 interfaces de control de refrigeración y climatización expuestas en internet en España, y el analista Marcelino Madrigal ha localizado más de 300 dispositivos accesibles desde la red, entre ellos de Danfoss y Dixell. Ni todos son vulnerables, ni todos son de supermercados, ni consta que ninguno haya sido atacado. Pero son puertas a la vista de cualquiera.
En Extremadura hay unos 840 supermercados y diez hipermercados, según el anuario Alimentación en España de Mercasa, y tres de cada cuatro supermercados son pequeños, de menos de 400 metros cuadrados. Ese tejido disperso juega a favor por lo mismo que en el resto del país: no hay un interruptor único que apague todos los congeladores de la región.
La otra cara de la moneda es que el pequeño operador suele tener menos presupuesto y menos técnicos para revisar cómo está configurado un controlador. El director del Centro de Ciberseguridad de Bélgica, Miguel De Bruycker, lo reconoce: aislar estos equipos exige configurarlos y mantenerlos, y eso cuesta dinero. Su diagnóstico no deja mucho margen: “Casi todo el mundo es vulnerable”.
El momento, además, es de obras. Los supermercados tienen que adaptar sus instalaciones frigoríficas al reglamento europeo F-Gas, que les exigirá más de 2.500 millones de euros, con un déficit estimado de casi 10.000 técnicos especializados hasta 2030. El sector asegura que esa transición incluirá también los máximos esfuerzos en seguridad. Es la ocasión de hacerlo bien.
Así que tranquilidad, sí. Pero con la nevera vigilada. La receta contra este ataque es conocida y barata: actualizar el software, sacar los controladores de la red pública y conectarlos por canales protegidos. Bastante más barata, en cualquier caso, que un congelador lleno camino de la basura. Por ahora, el terror en el hipermercado sigue siendo cosa de Alaska y sus Pegamoides. Que siga así depende de que nadie se olvide de cerrar la puerta de atrás.
Añadir La Portada de Extremadura como fuente preferida de Google de forma gratuita.
Mantente informado con las últimas noticias de actualidad.